引言
AI 正在重塑安全与治理的基本范式:在开源世界,自动化工具让“提交漏洞”几乎没有边际成本,却把验证与修复的压力层层转嫁给维护者;在应用分发层面,监管从“内容审查”升级为“能力审查”,去中心化应用在中心化渠道前暴露出生存脆弱性。两条看似无关的新闻,实则指向同一逻辑——当技术把进攻成本压到接近零,制度与基础设施如果不随之重构,最终被放大的是噪声、摩擦与系统性风险。
核心内容
Google 冻结开源漏洞奖励:当 AI 把提交成本降到零
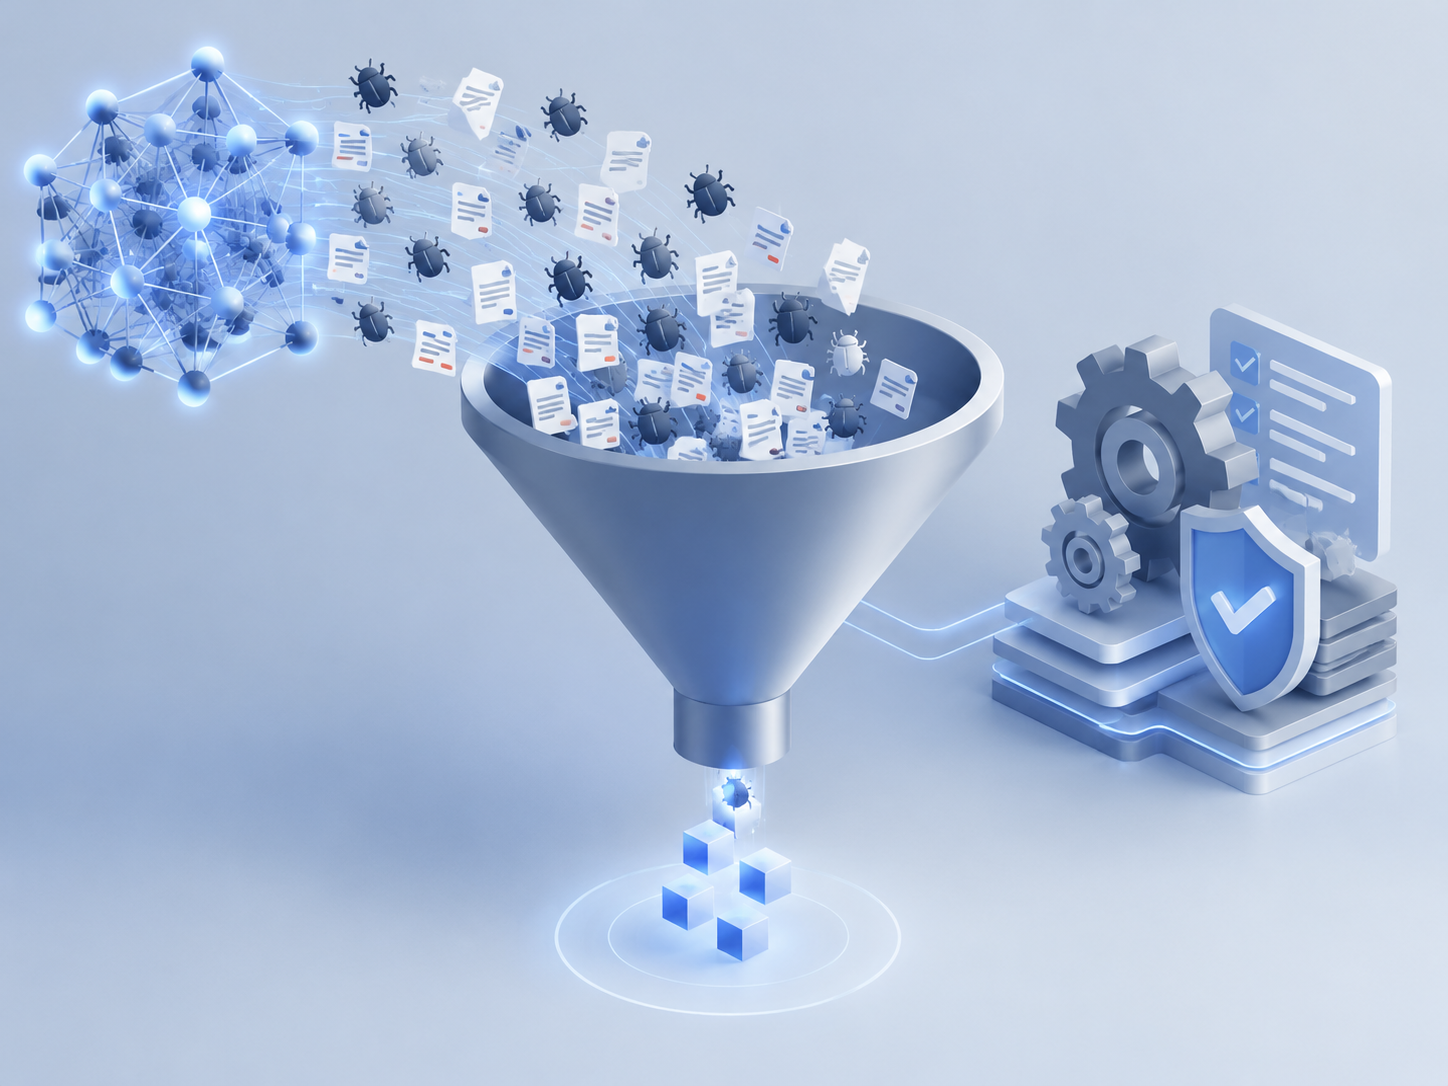
Google 宣布暂停开源漏洞奖励计划(OSS VRP)提交通道,最早要到 2027 年 Q1 才可能重启。直接诱因是自动化提交显著增加且绝大多数无效,工程团队与开源维护者被数以千计的“AI 幻觉”报告淹没。验证一个漏洞需要复现、定位、评估影响与修复路径,成本高且不可压缩;而利用大模型批量扫描、生成报告几乎无需成本,这一不对称把 Bug Bounty 的激励机制推向失衡。
连锁反应已在 2026 年全面显现:
- curl 终止运行近七年的赏金项目,有效报告率从超过 15% 断崖至不足 5%;
- Intel 暂停最高 10 万美元的奖励计划;
- Apple 被迫设置提交上限与 30 天冷却期,真实零日一度被噪声堵在门外;
- HackerOne 暂停 Internet Bug Bounty,Node.js 计划随之终止。
更棘手的是,漏洞发现的速度远超修复能力:Linux 内核每版本 CVE 数从 6.x 时代的约 500 个逼近 2000 个,维护者坦言“被彻底淹没”。这是一场“公地悲剧”:AI 用开源代码训练,再扫描开源代码生成低质量报告,而验证成本却由无偿志愿者承担。短期内,项目方开始采用 AI 预筛选、信誉配额、提交通行证等治理手段;值得注意的是,curl 移除金钱奖励后,有效报告率回升到 15%-16%,说明金钱激励在“AI 噪声时代”需要重新设计。
印度封禁 Bitchat:从内容到能力的监管跃迁
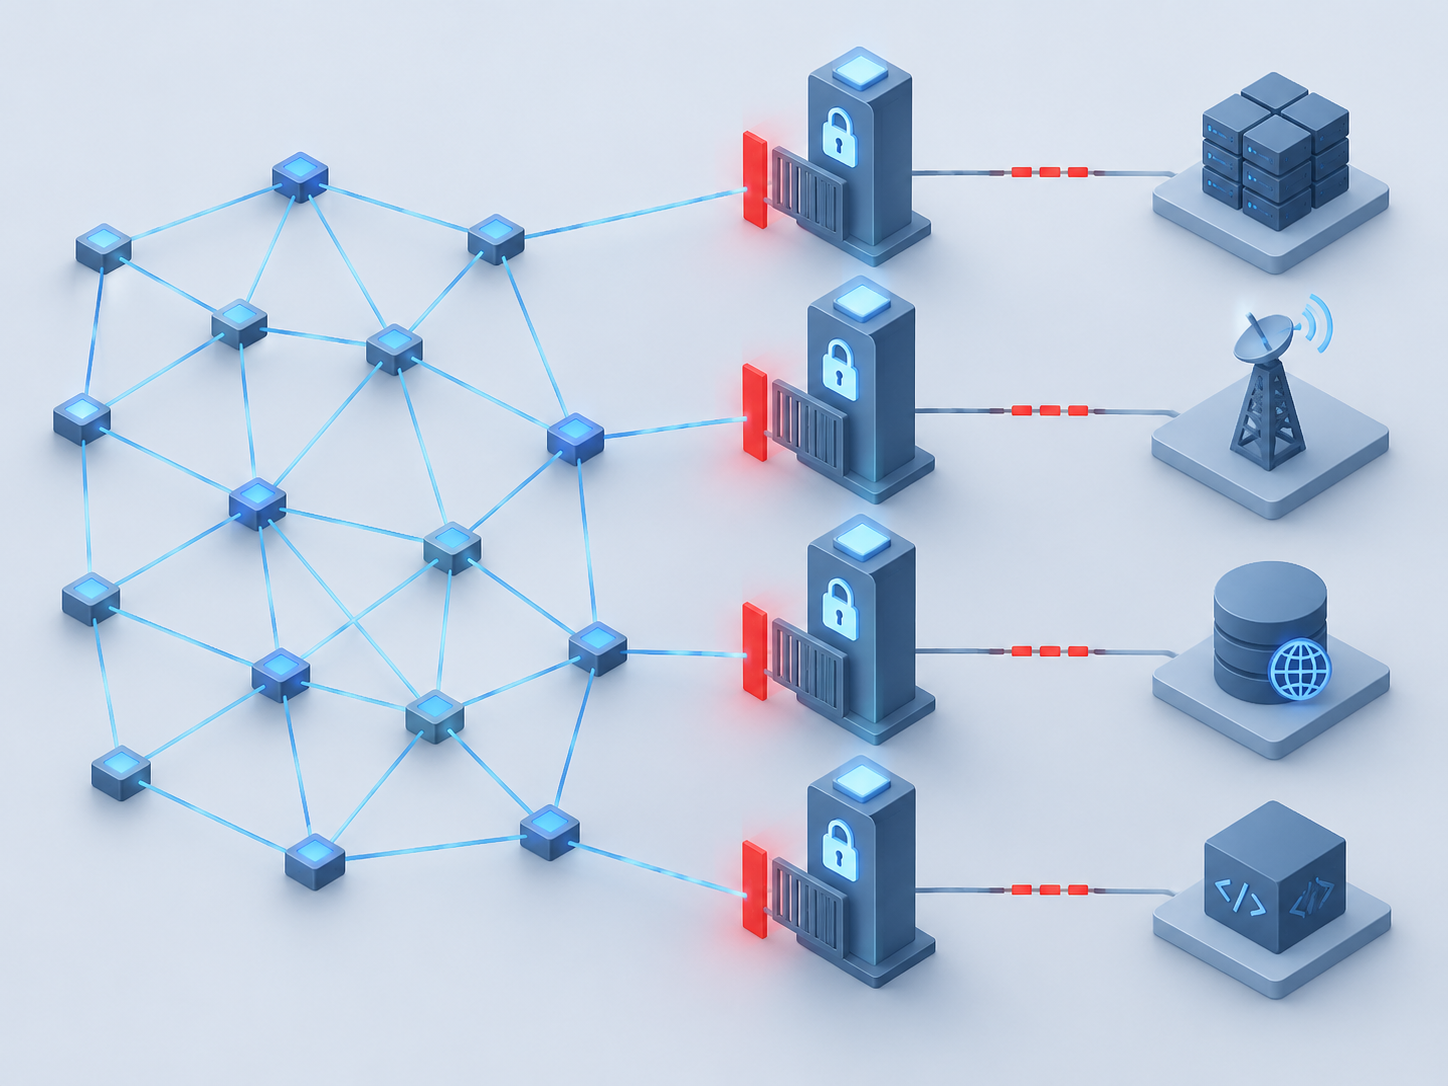
印度援引《信息技术法》69A 条,要求苹果与谷歌下架去中心化通信应用 Bitchat,并同步切断 TestFlight、ISP 访问、甚至推动代码仓库层面的清理,完成近乎全链路封杀。这并非针对某条违法内容,而是对“断网亦能通信”的技术能力实施禁令,标志着监管重心从内容审查转向能力审查。
几个信号值得关注:
- 市场侧,印度占 Bitchat 一周下载量的 85% 以上,5 天下载超 9.1 万,单日环比飙 32 倍,DAU 峰值达 33 万。规模化扩散触发了新一轮风险评估与合规响应。
- 法律侧,69A 条款原本用于封锁违法信息而非应用本体,此次行动可能重塑其合宪性边界,也将平台方(苹果、谷歌)置于更高合规风险之中。
- 技术侧,所谓“去中心化”在入口与分发层面仍受制于中心化基础设施:App Store、Play、证书签发、CDN、DNS、ISP,乃至代码托管平台。这些都是可被政策直接作用的“瓶颈点”。
当监管对象从“内容”跃迁为“能力”,开发者需要重新评估威胁模型:不仅要考虑消息层的抗审查,还要设计分发、更新、节点发现、密钥管理等全链路的生存策略。
影响与展望
AI 正在改写安全与治理的成本结构,下一步的关键,是把技术红利转化为制度升级与工具链再设计。
- 重新设计 Bug Bounty 的激励与管控
- 从“发现即奖”转向“复现/修复导向”的奖励结构,提升对可复现 PoC、补丁与缓解策略的权重。
- 引入信誉配额、押金/质押、提交冷却期与结构化模板(强制最小复现环境、版本哈希、影响面评估),用门槛对冲噪声洪水。
- 让“AI 对抗 AI”:在入口侧用模型做相似性去重、污点分析与可执行验证,优先路由高置信报告给合适维护者。
-
把安全左移,构建 CI/CD 级别的自动化验证沙箱,把大量“明显无效”的提交挡在工单系统之外。
-
开源维护生态的“验证者崛起”
- 安全劳动力结构将从“会跑工具”向“会构造复现、做根因分析、给修复方案”迁移,验证与修复成为稀缺能力。
-
项目治理从“人肉维护”升级为“维护者—AI 共治”:AI 用于聚类同类问题、回溯引入版本、自动生成回归测试。
-
去中心化应用的“生存工程”
- 分发多路径化:侧载、PWA、DWeb 网关、本地化社区分发与开源固件集成,避免单点下架。
- 架构分层化:将“能力”拆分为可替换模块(传输、发现、密钥、更新),在不同司法区灵活组合,降低一次性全面封杀的风险。
-
合规前置:在产品早期就设计灰度开关与地域策略,建立可审计、可降级的能力开关,减少与平台规则的硬碰硬。
-
平台与监管的博弈新常态
- 平台需要更清晰的能力分类与合规接口,避免“一刀切”导致创新窒息与用户安全倒退。
- 监管侧则需要更细粒度的比例原则工具箱:针对滥用场景精准治理,而非对通用能力做全面否定。
归根结底,AI 放大了系统的效率,也放大了系统的脆弱性。安全与治理不再是“加人手”就能解决的问题,而是需要把成本结构与激励结构一起重写。谁能先把“提交成本与验证成本”重新对齐,谁就能在下一轮技术与制度竞赛中占得先机。
标签: AI安全 开源治理 BugBounty 去中心化 数字监管
还没有评论
发表评论