引言
CI 出错后,谁来把关?过去是人盯日志、手动排障,如今越来越多团队把希望寄托在“AI 智能体”上。但智能体要真能接过班,前提是平台要给到可用的工具、可控的权限和可观测的上下文。Buildkite 最近的一组更新,正是沿着这个方向在发力:从流水线作用域的密钥到面向智能体的 MCP 工具箱,再到跨架构兼容与遥测增强,形成一条“验证—诊断—修复”的自动化闭环。
核心内容
从密钥到权限:把“最小权限”落到流水线
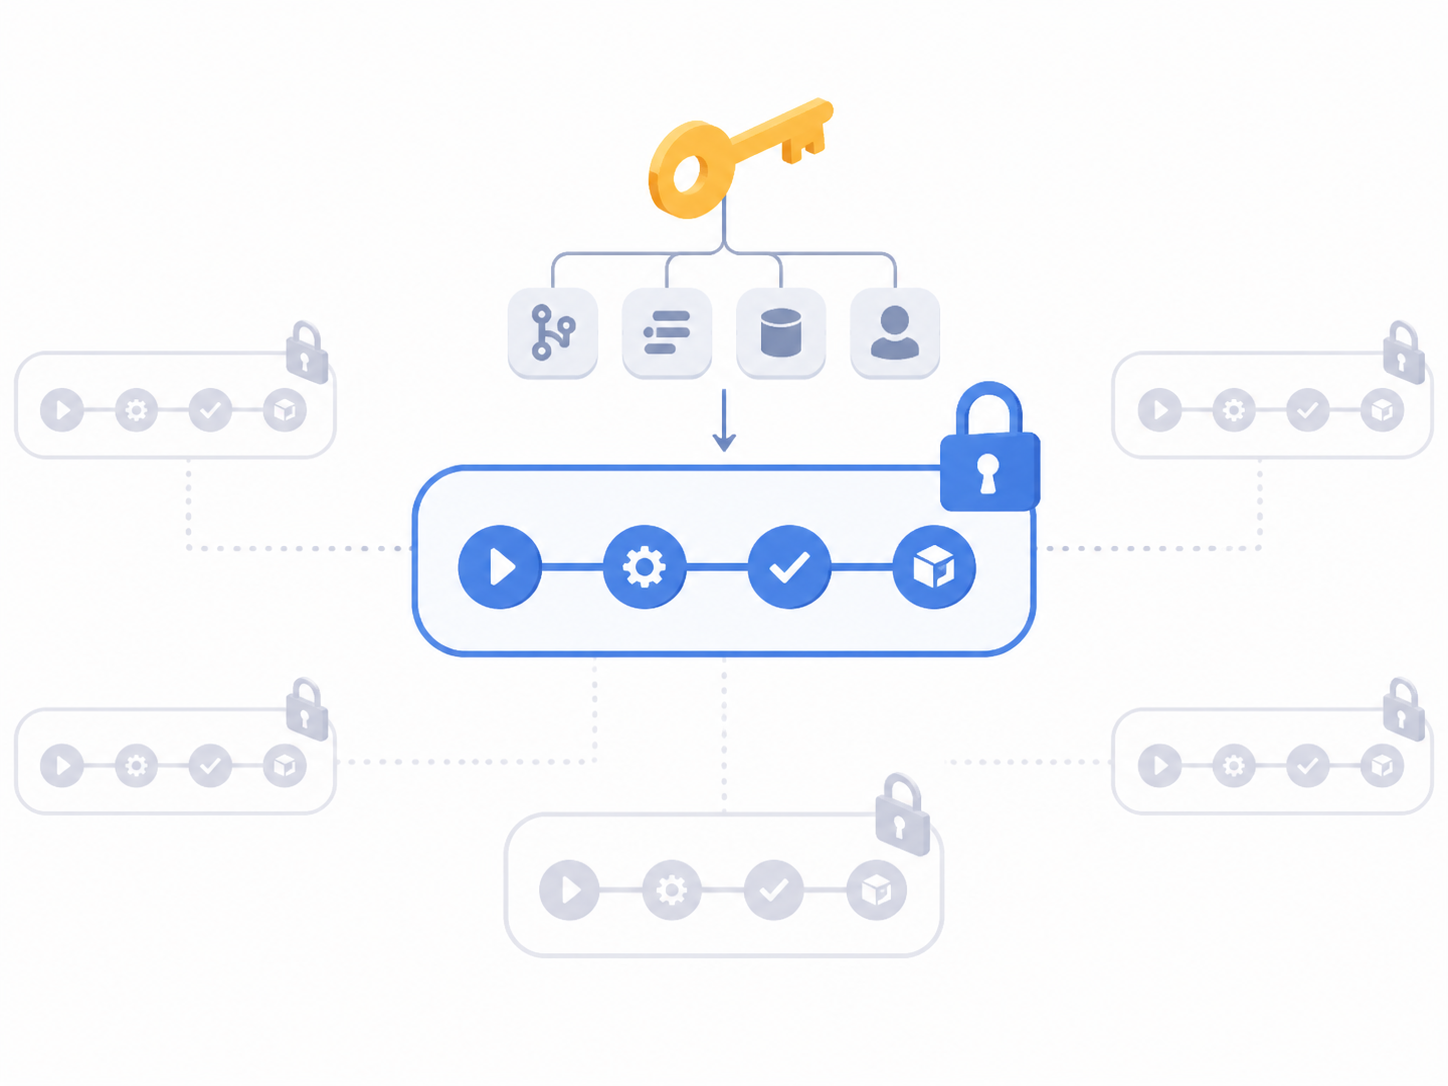
Buildkite 新增了“流水线作用域的密钥”,可在流水线设置中直接创建仅对当前流水线可见的集群密钥,并可按分支、队列、构建来源或构建创建者进一步限制访问。密钥在创建后保持不可见,降低了误泄露风险。需要注意的是,创建与管理依旧受权限约束:用户需同时具备编辑该流水线与管理其所属集群的权限,避免越权操作。
- 迁移与防泄露:Buildkite CLI 支持迁移 GitHub Actions 密钥,最近版本修正了相对工作流路径问题;Agent 端也改进了日志遮盖策略,既遮盖 Buildkite 令牌,也用作业注册的密钥遮盖捕获到的错误信息,减少敏感信息外泄的长尾风险。
- 使用边界仍需明确:限定存储作用域并不代表“高枕无忧”,关键在于只把密钥发放给真正需要的步骤。预防优先的密钥管理实践强调“按步骤、按场景最小授权”,并配合审计与过期策略,才能形成闭环。
这类调整的价值在于,把过去“散落在集群层”的敏感面,收束到流水线维度,并以条件访问把面再缩小一圈,为后续的自动化操作打下权限基线。
给智能体一套“专用工具箱”:MCP 的验证、对比与修复
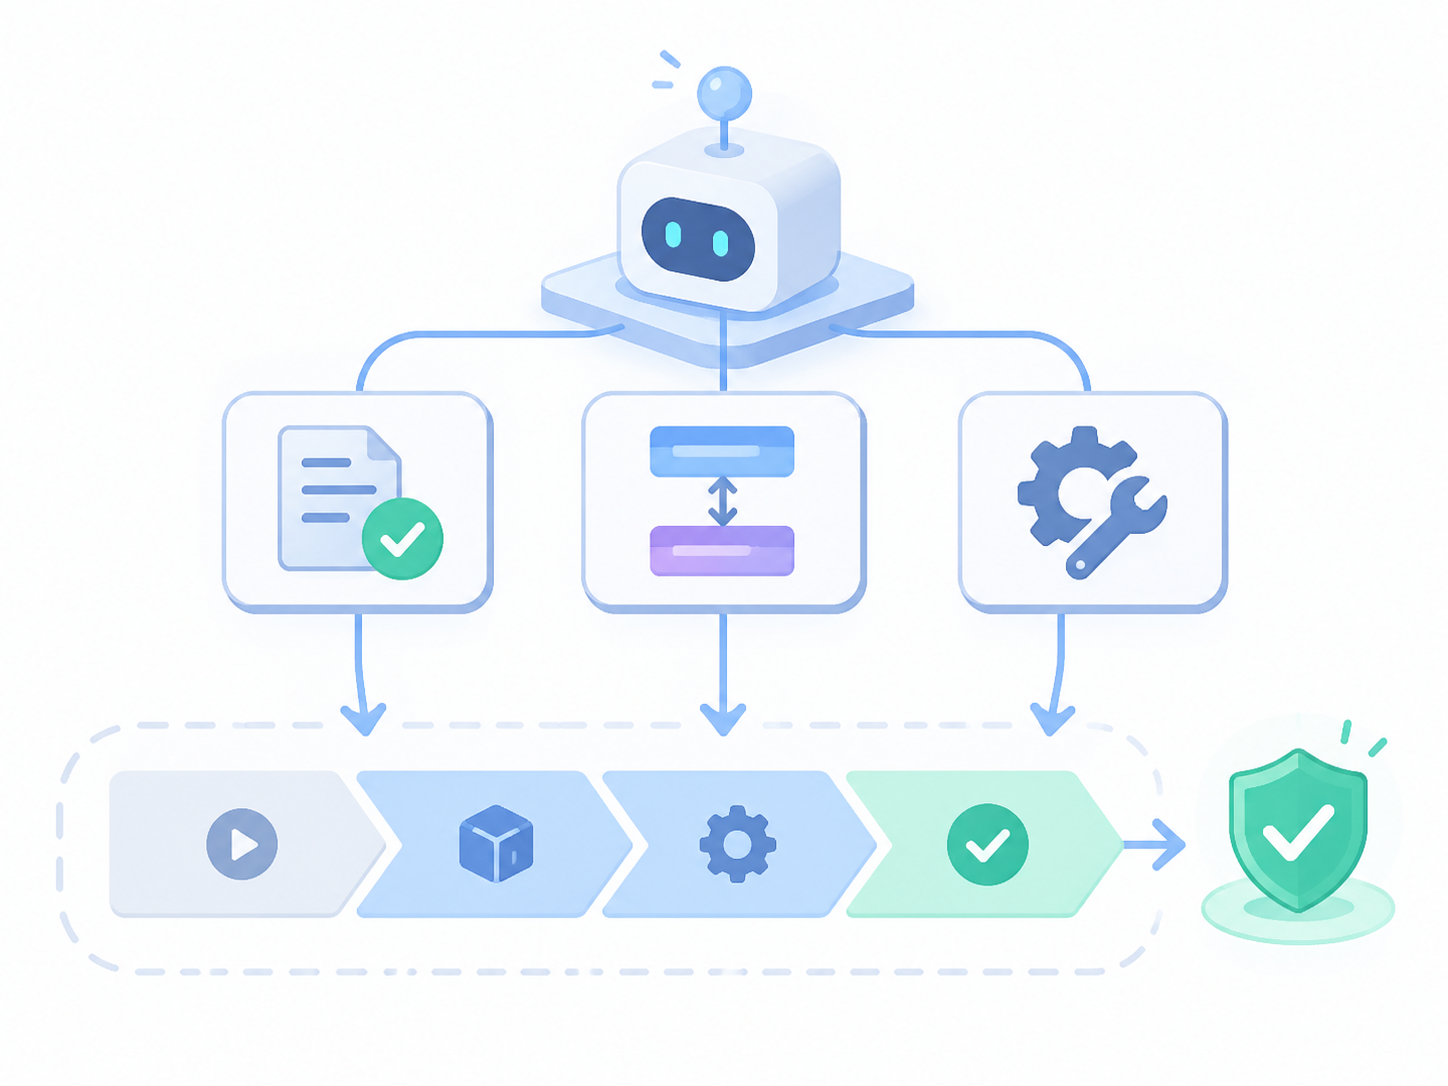
Buildkite 的开源 MCP 服务器迎来多项与智能体高度契合的工具更新:
- validate_pipeline:对流水线 YAML 按官方模式进行静态校验,返回精确的路径与错误信息,便于智能体定位“无效步骤”并自动修正。它避免了上传文件或启动构建的副作用,但也明确边界:不涵盖环境变量插值、插件配置、依赖引用或动态生成的步骤。
- compare_builds:把失败构建与同一分支上最近一次成功的构建(或指定构建)对比,标注哪些步骤是新失败、已恢复或仍失败,并给出运行时间与重试次数的变化。对最多三个新失败步骤附上作业日志尾部,帮助智能体做“第一时间”的定位。然而“能看日志不等于能调试”,这点在产品层面也被反复强调。
- create_pipeline_webhook:为现有流水线补齐缺失的 GitHub Webhook,无需重建流水线。与此同时,create_pipeline 现要求显式指定 create_webhook,这是一次有意为之的破坏性变更,用以提升可控性与可审计性。
- 其他治理向优化:失败摘要默认重新包含“从未运行的作业”,减少智能体为补全上下文而发起的额外调用;服务器 URL 支持追加 Buildkite 组织标识,将远程 MCP 连接限定到单一组织,缩小操作爆炸半径。Test Engine 也新增执行轨迹与最慢项查询,利于性能定位。
总体看,这些工具把原本需要解析完整日志、拼装底层 API 的“脆弱流程”,沉淀为职责清晰、可组合的原语,让智能体能以更少的上下文、更小的权限完成更可靠的判断与修复。
兼容性与可观测性:跨架构迁移与更细颗粒的追踪
要让智能体在复杂 CI 环境中稳定运行,平台的一致性和可观测性同样关键。
- GitHub Actions 兼容层新增 Linux arm64 支持:导入器与生成的作业可在 arm64 Agent 上运行。像 ubuntu-24.04-arm 这类标签需要显式队列映射,不会回退到 x86-64 或仿真。对已有 arm64 CI 集群的组织,这意味着迁移兼容工作流到 Buildkite 时可持续利用现有算力。围绕服务容器环境值、命名密钥、运行时变量与矩阵值的兼容性也获得修复,并向作业/步骤表达式开放了更多 strategy.* 值。路径过滤器的“变更文件数”上限从 300 提升到 3000,缓解大仓库触发场景下的过滤瓶颈。
- 遥测增强:Agent v4.1.0 把缓存保存/恢复的耗时与大小纳入 Buildkite 遥测;OpenTelemetry 的作业跨度中补充了提交、拉取请求与构建触发等上下文元数据。对平台工程与 SRE 而言,这些粒度更细的跨度维度能帮助在“失败—重试—缓存命中”之间建立可解释的链路,驱动更精确的容量与可靠性优化。
这些更新看似琐碎,却能显著降低迁移摩擦与定位难度,让智能体与人类共同作业时有更稳定的“跑道”和更透明的“仪表盘”。
影响与展望
持续集成的“智能体时代”并不意味着彻底摆脱人工,而是把人从低价值、重复性的操作中解放出来,把精力投入到策略制定与复杂决策。Buildkite 此次更新释放了三个重要信号:
- 权限与安全前置:从流水线作用域密钥到组织级 MCP 隔离,再到 create_pipeline 的显式参数化,都是把“可控、可审计”前置到工具层。对团队而言,下一步应配合策略即代码与审批流,把修复 webhook、创建流水线等“变更性”操作纳入受限权限与审计轨道。
- 工具原语化,降低智能体复杂度:validate 与 compare 让“构建是否有效、哪里变了、为何失败”这些问题有了稳定接口,智能体不必再拼贴日志解析器与私有 API,从而提升可移植性与鲁棒性。可预见的方向是继续覆盖插件配置校验、环境变量插值模拟,以及依赖/动态步骤的静态分析。
- 可观测性成为新基建:缓存遥测与 OTel 扩展把失败诊断从“读日志”升级到“看链路”,更利于智能体做因果推断与回归定位。结合失败摘要策略与执行轨迹,智能体能以更少的调用构建出更完整的故障画像。
对正从 GitHub Actions 迁移的团队,arm64 兼容与密钥迁移工具降低了上车成本,但也需留意两点:其一,显式队列映射与策略表达式差异需尽早在沙箱环境验证;其二,流水线创建与 Webhook 修复的权限收紧意味着需要提前设计好变更流程与审计路径。
更长期看,CI 平台正从“流水线即配置”走向“流水线即可编排的智能体环境”。当验证、对比、修复与追踪都成为标准化原语,智能体就能以更小的权限边界、可审计的操作序列完成从检测到缓解的自动闭环。下一阶段值得关注的,是将这些原语与组织级策略引擎、供应链安全(如工件证明、密钥轮换)进一步打通,让“谁来把关”的答案,从单一主体变为“策略+工具+智能体”的合奏。
标签: CI/CD AI智能体 DevSecOps Buildkite OpenTelemetry
还没有评论
发表评论