引言
GitLab 19.5 的核心变化不在某个单点功能,而在“把智能体开发与治理纳入可治理的 DevOps 平台”。这一次升级明确回应了一个正在到来的现实:编码助手正在演化为可自主执行工程任务的智能体,而企业需要的不仅是连通性,更是可审计、可控、可合规的执行环境。换句话说,谁能为智能体提供安全、可治理的“工程操作系统”,谁就能在下一轮开发工具竞争中占据上风。
GitLab MCP:为智能体开放平台能力,并以最小权限治理
面向智能体的通用入口
GitLab MCP 服务器正式可用,通过 Model Context Protocol 向 Claude Code、Cursor 等兼容工具开放 GitLab 的平台能力——不仅是仓库和议题,还包括构件、流水线、以及 GitLab Duo Agent Platform 的智能体与工作流。新工具允许智能体:
- 发现群组与项目,查询平台资源目录
- 检查单个 CI/CD 构件文件
- 启动或监控 Duo 智能体与工作流
这意味着,智能体不再只是“编辑器里的助手”,而是可以操作 DevOps 平台的参与者。
最小权限与上下文控制
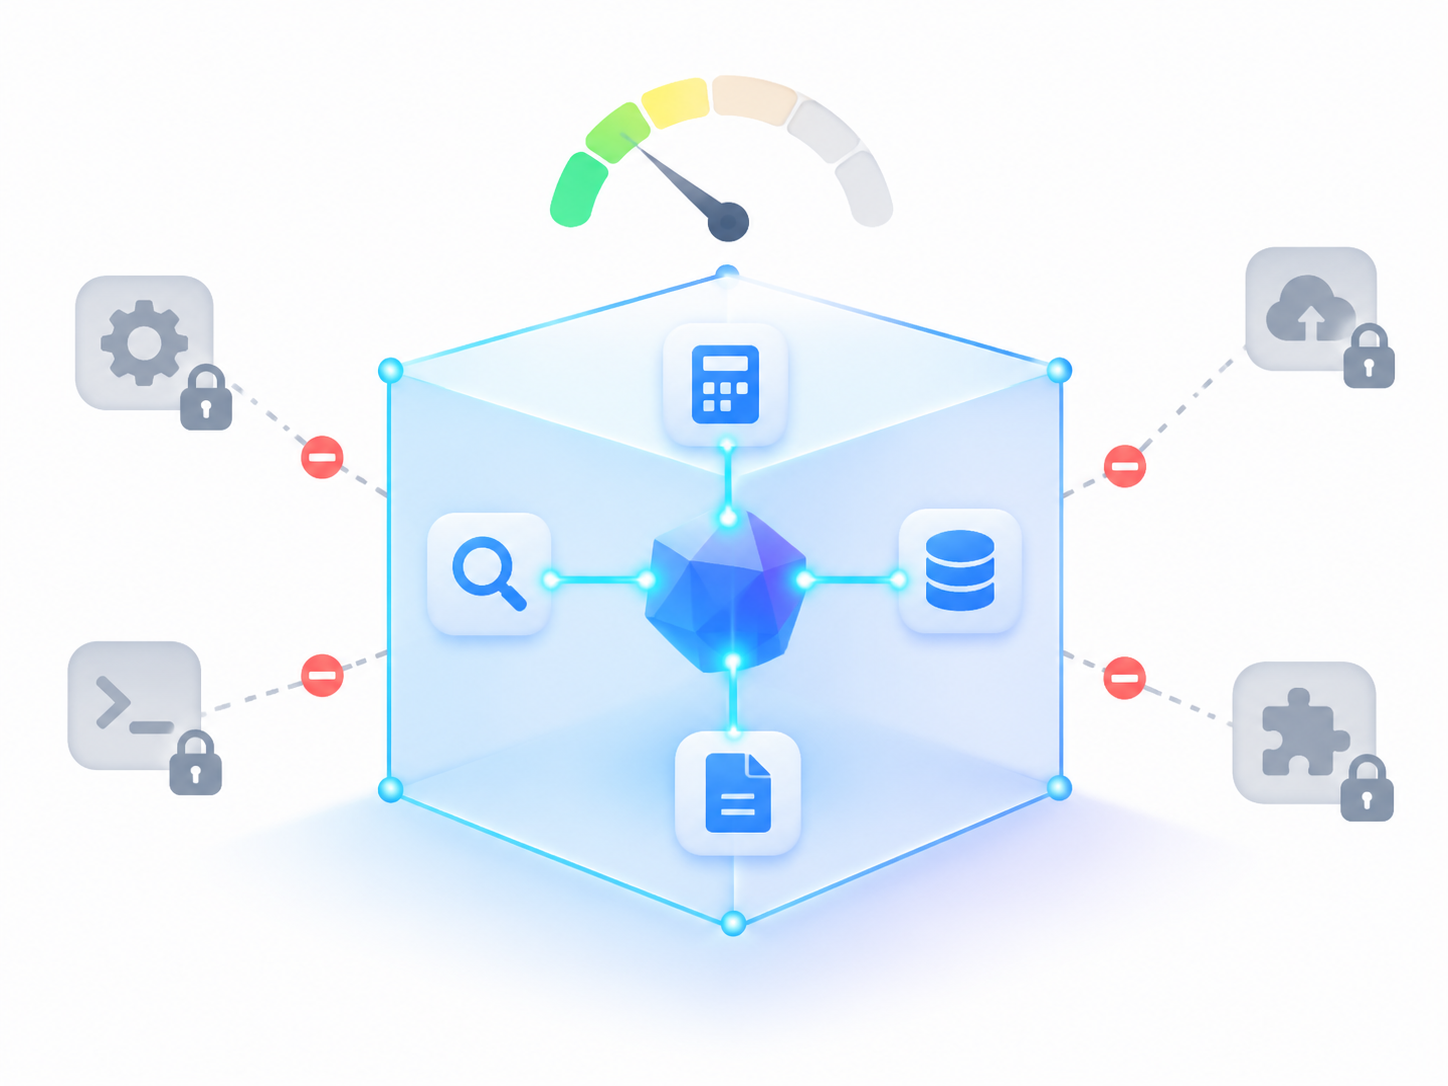
为智能体暴露更多工具固然强大,但会显著增加上下文消耗与可执行操作的范围,从而提升成本与风险。GitLab 的做法是让管理员筛选可暴露的 MCP 工具集,以最小权限构建智能体的行动空间。这种“轻量化的代理最小权限设计”是让自治能力与治理并存的关键:减少不必要的工具既能节省上下文,也限制不当操作的可能性。
同时,GitLab.com 引入 MCP 速率限制以防止滥用与资源挤兑:免费版每分钟 60 次请求,Premium 与 Ultimate 每分钟 600 次,请求重连与重试同样计入限额。对智能体来说,速率限制不仅是成本控制,也是生产稳定性的边界条件。
外部连接智能体纳入 AI 治理:从可连通到可审计
此前,AI 治理仪表盘主要关注 GitLab Duo Agent Platform 的原生智能体。19.5 版本通过 GitLab CLI 让 Claude Code、Cursor、Codex 等外部智能体接入治理范围。配置完成后,组织可以记录符合条件的智能体会话元数据:用户、智能体、项目与时间,统一呈现在治理视图中,并将审计事件流式传输至 SIEM 系统。
关键意义在于,这是把“影子 AI”拉回监管之下。过去团队可能在本地随意使用各类智能体,平台完全不可见。现在,智能体的使用变成可见、可审计、可追责的活动。连通性提供能力,治理决定能力能否在组织规模下安全使用——GitLab的取舍非常清晰:开放生态,但要让开放处于被监管的轨道上。
Duo 自动模式与 /goal:从步骤批准到意图驱动的受控自治
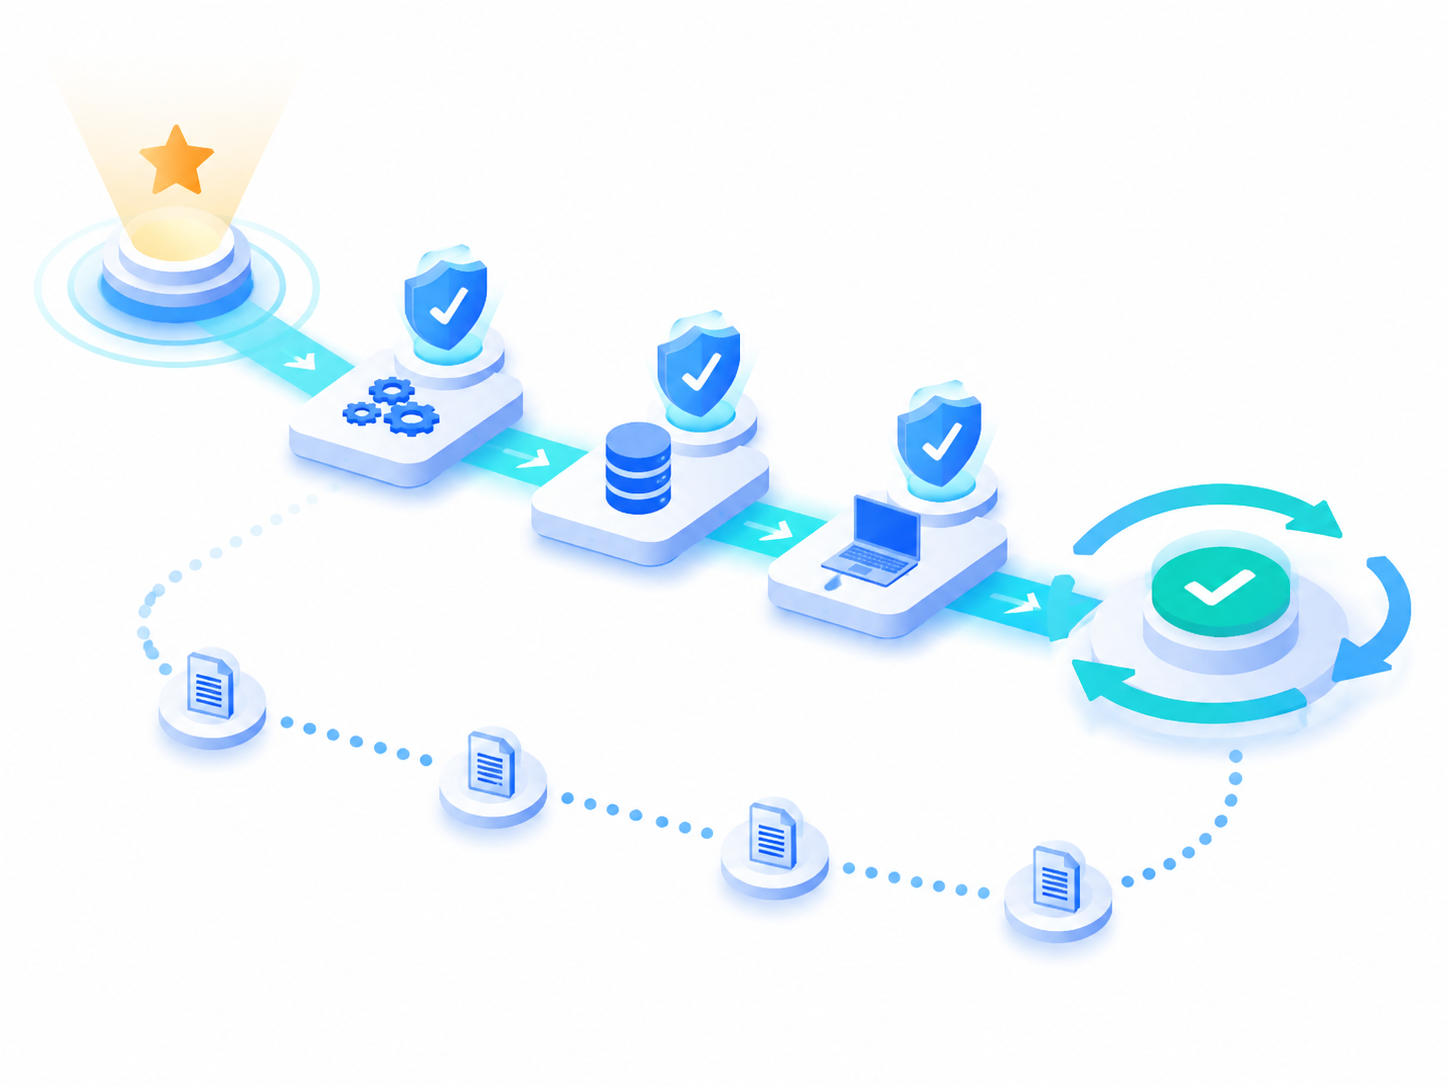
GitLab Duo CLI 新增自动模式,允许智能体在获得策略许可的情况下,直接执行 Shell 命令、Git 操作或 MCP 调用,而无需逐条人工批准。默认关闭,可在实例、群组、项目级别细粒度控制;明确标记为“始终拒绝”的工具仍会被阻止。这种设计是在自治与安全之间画线:智能体可以连续执行多步任务,但必须在策略范围内。
同时,/goal 命令正式可用。开发者只需描述开放式目标,Duo 将在受治理流程下完成代码实现与结果核验。配合自动模式,开发开始转变为“表达意图—受控执行—审计沉淀”的闭环。随着智能体自主性提升,逐操作人工批准不再现实,策略与审计必须成为新的控制平衡点。
值得注意的是,开放式目标的成功与否,取决于两层机制:一是工具与权限边界是否清晰,二是结果验证是否严格。没有良好的结果核验,自治只会放大错误;有了核验与可追溯审计,自治才会边用边稳。
Secrets Manager 与安全模板:为智能体访问打上“硬边界”
GitLab Secrets Manager 正式发布,基于 OpenBao 构建,与群组与项目权限体系深度集成。它将密钥作用范围限定在必要任务内,并为密钥操作生成审计事件。再结合扩展的安全配置模板,企业可以统一设置 Secret Detection 与 SAST 的参数,如排除路径、分析器镜像、全历史扫描等,无需在每个项目的 CI/CD 文件里散落配置。
这些能力与智能体功能形成互补:当智能体被允许执行更多平台操作时,必须同时收紧对代码库、凭证与流水线的访问边界。Secrets Manager 的最小作用域与审计,配合模板化的安全策略,使“智能体能做什么”和“能访问什么”分别受控;这正是自治时代的双保险。
影响与展望
GitLab 的方向与 GitHub 越来越相似:把代码智能体变为软件生命周期的参与方。但两者的差异正在显性化——GitHub 强势于编辑器端的生态覆盖,GitLab 则强调把外部智能体接入自身的 DevSecOps 治理体系,让平台本身成为智能体的执行枢纽。竞争焦点正在从“谁的编码助手更聪明”,转向“谁能为自主智能体提供更安全、更有用的工程环境”。
对企业而言,下一步落地建议包括:
- 建立工具集白名单与“始终拒绝”清单,按最小权限开放 MCP 能力
- 配置速率限制与资源配额,避免智能体请求挤压核心流水线
- 将外部智能体接入治理仪表盘,统一审计并对接 SIEM
- 推行 Secrets Manager 与安全模板,将凭证与代码扫描策略平台化
- 为 /goal 与自动模式设定明确的结果核验与回滚流程,确保自治可控
展望来看,智能体驱动开发将进一步走向意图化与流程编排化:跨项目的受治理工作流、策略即代码的智能体权限模型、以及更细粒度的上下文预算管理都可能成为标准能力。MCP 等开放协议会让平台互通,但真正的竞争壁垒仍在“治理与安全的工程化能力”。当自治成为默认,平台需要的不只是更强的工具,而是一套对智能体行为可见、可控、可审计的执行层。
标签: GitLab MCP 智能体 DevOps AI治理
还没有评论
发表评论